Un desarrollador profesional trabajando en un entorno de desarrollo seguro, con múltiples pantallas mostrando código y configuraciones de seguridad, i
Tus claves de API son la puerta de entrada a tu integración de pagos, y una filtración podría comprometer datos sensibles de tu negocio y de tus clientes. Aquí encontrarás las prácticas más efectivas para resguardarlas en cada etapa: desde la generación hasta la renovación de forma periódica.
Para proteger tus claves de API de Mercado Pago, la regla base es clara: nunca las incluyas en el código fuente, guárdalas en variables de entorno, envía el Access Token por header de autorización y renuévalas con regularidad. Esas cuatro acciones cubren la mayoría de los vectores de filtración que afectan a integraciones reales.
A lo largo de este artículo encontrarás los tipos de credenciales que maneja Mercado Pago y cuáles son las más sensibles, las estrategias de almacenamiento seguro, el uso correcto en cada llamada a la API, cuándo y cómo rotar o revocar claves, los errores más comunes que ponen en riesgo tu integración, y un plan de acción concreto para cuando una clave ya fue comprometida. A diferencia de la documentación oficial —que suele estar fragmentada por tema—, este artículo reúne todo el ciclo de vida de las credenciales en un solo recurso.
Representación visual de llaves digitales y candados de seguridad sobre un fondo de código de programación difuminado, tonos cálidos y aspecto profesi
Qué son las claves de API de Mercado Pago y por qué necesitan protección
Mercado Pago maneja cuatro tipos de credenciales de API que cumplen funciones distintas. La Public Key es una clave pública que se usa en el front-end: permite mostrar medios de pago y cifrar datos de tarjeta antes de enviarlos al servidor. El Access Token es la clave privada que debe vivir solo en el back-end, ya que autoriza operaciones reales como generar cobros o consultar transacciones.
Además de ese par, existen el Client ID y el Client Secret, que se usan en flujos de autenticación OAuth para conectar aplicaciones de terceros con una cuenta de Mercado Pago. El Client Secret, al igual que el Access Token, es una credencial de alto valor que no debe exponerse bajo ninguna circunstancia.
El riesgo concreto de una filtración no es abstracto: quien obtenga tu Access Token podría realizar operaciones sobre tu cuenta, consultar datos de tus clientes o iniciar cobros no autorizados. Por eso, proteger estas claves no es una práctica opcional, sino una condición necesaria para operar con seguridad.
Cómo almacenar tus claves de API de forma segura
El lugar donde guardas tus credenciales determina qué tan expuestas están ante una filtración. Estas dos estrategias cubren desde proyectos individuales hasta equipos con múltiples integraciones.
Variables de entorno en lugar de código fuente
Las variables de entorno son valores de configuración que viven fuera del código: pueden estar en un archivo .env local, en las variables del sistema operativo o en el panel de configuración de tu servicio de hosting. La idea es que el código lea esos valores en tiempo de ejecución, sin que las claves queden escritas en ningún archivo del proyecto.
El paso complementario e indispensable es agregar el archivo .env al archivo .gitignore. Eso evita que Git lo rastree y que suba al repositorio por accidente. Sin ese paso, la variable de entorno pierde gran parte de su utilidad como barrera de seguridad.
Gestores de secretos para equipos de desarrollo
Cuando varias personas trabajan en una misma integración, los archivos .env individuales se vuelven difíciles de controlar. Los gestores de secretos como AWS Secrets Manager, HashiCorp Vault o los secretos cifrados de GitHub Actions centralizan las credenciales en un solo lugar con acceso controlado.
Estas herramientas permiten definir quién puede leer cada clave, registran cada consulta con una marca de tiempo y facilitan la rotación sin necesidad de distribuir archivos por correo o chat. También hacen posible revocar el acceso de una persona del equipo sin cambiar la clave para todos.
Sin importar el método que elijas, la regla base no cambia: las claves no deben existir en texto plano dentro del código fuente, ni en comentarios, ni en archivos de configuración que se suban al repositorio.
Buenas prácticas al usar tus credenciales en llamadas a la API
Almacenar bien las claves es solo la mitad del trabajo. La otra mitad está en cómo se transmiten en cada solicitud que tu integración hace a los servidores de Mercado Pago.
Estas son las prácticas que marcan la diferencia en el uso cotidiano:
- Envía el Access Token por header de autorización (Authorization: Bearer …), nunca como parámetro en la URL. Los query params quedan registrados en logs de servidores y proxies, lo que los expone a ojos no autorizados.
- Usa la Public Key solo en el front-end y el Access Token solo en el back-end. Mezclar esos roles es uno de los errores más comunes y uno de los más peligrosos.
- Aplica el principio de menor privilegio: si una integración solo necesita consultar el estado de un pago, no le asignes permisos de escritura. Cuantos menos permisos tenga una clave, menor será el daño si se filtra.
- Implementa HTTPS en todas las comunicaciones. Sin cifrado en tránsito, incluso un header de autorización puede interceptarse en redes no seguras.
- No registres claves en los logs de tu aplicación ni en mensajes de error. Es un vector de filtración que pasa desapercibido hasta que alguien revisa los registros del servidor.
Estas prácticas se alinean con los estándares OWASP para seguridad en APIs y con los lineamientos PCI DSS para el manejo de datos de pago, que Mercado Pago recomienda en su documentación para desarrolladores.
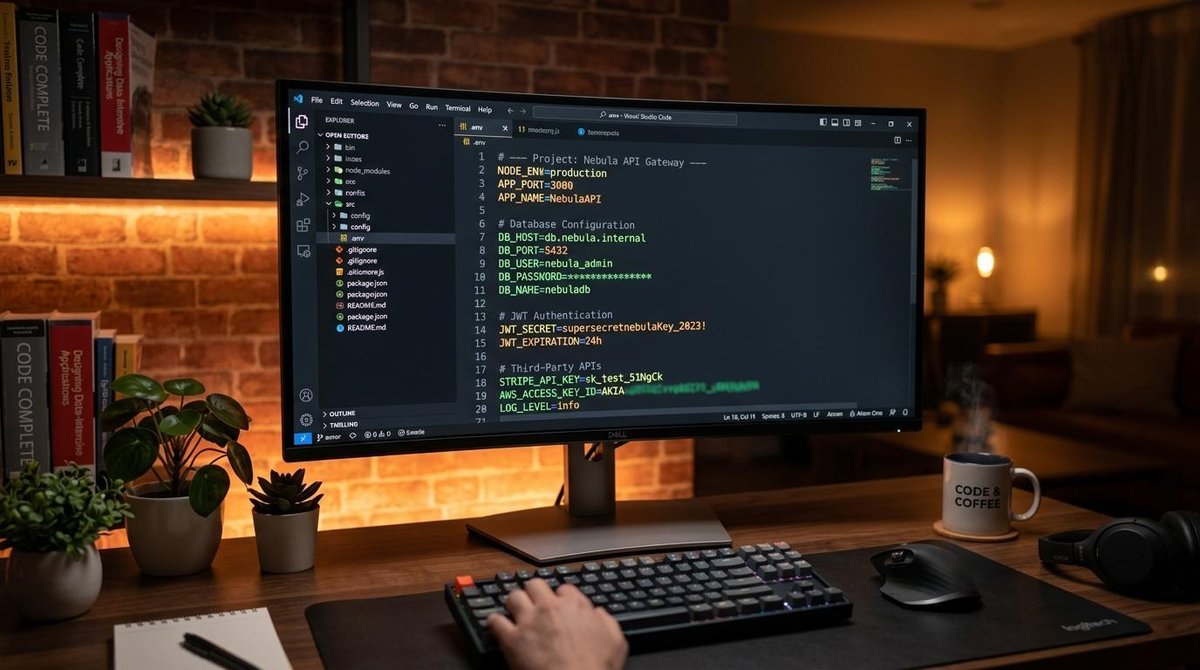
Un archivo de configuración de entorno abierto en un editor de código moderno con sintaxis resaltada en colores, entorno de desarrollo limpio y profes
Cuándo y cómo renovar o revocar tus claves de API
Las claves de API no son permanentes ni deberían tratarse como tales. Renovarlas con regularidad y saber actuar ante una filtración reduce el impacto de posibles vulnerabilidades.
Rotación periódica de credenciales
Mercado Pago permite renovar el Access Token y el Client Secret desde el panel de Tus integraciones en el portal para desarrolladores. Un detalle útil: al renovar una credencial, la versión anterior sigue activa durante 12 horas. Ese margen da tiempo suficiente para actualizar la integración sin generar interrupciones en el servicio.
Lo recomendable es establecer un calendario de rotación —por ejemplo, cada 90 días— y documentar el proceso dentro del equipo. Así, la renovación deja de depender de que alguien lo recuerde y se convierte en un paso planificado del ciclo de desarrollo.
Qué hacer si una clave fue comprometida
Si sospechas que una de tus claves fue expuesta, cada minuto cuenta. El plan de acción tiene cinco pasos en orden:
- Revocar la clave comprometida desde el panel de Tus integraciones, sin esperar a confirmar si realmente fue usada de forma indebida.
- Generar una nueva credencial de inmediato y actualizar todos los entornos que la usen.
- Revisar el historial de operaciones de tu cuenta para detectar movimientos que no reconozcas.
- Identificar el origen de la filtración —repositorio público, log expuesto, mensaje compartido— y corregirlo antes de desplegar la nueva clave.
- Activar la autenticación de dos factores en la cuenta si aún no estaba habilitada, como capa adicional de protección.
Este plan de respuesta es el punto que menos se desarrolla en los recursos disponibles sobre el tema. Saber qué hacer después de una filtración es tan importante como prevenirla.
Errores frecuentes que ponen en riesgo tus claves de API
Muchos incidentes de seguridad no ocurren por ataques sofisticados, sino por descuidos en el flujo de trabajo diario. Estos son los cinco errores que aparecen con mayor frecuencia:
- Subir claves a repositorios públicos en GitHub o GitLab. Aunque el archivo se elimine después, el historial de commits conserva el valor de la clave. Cualquier persona con acceso al historial puede recuperarla.
- Compartir credenciales por chat, correo o documentos compartidos. Mercado Pago ofrece una función dentro del panel para compartir credenciales de forma controlada con otras cuentas. Usarla es mucho más seguro que enviar el token por un canal de mensajería.
- Usar las mismas claves en entornos de prueba y de producción. Si las credenciales de prueba se exponen —algo que ocurre con frecuencia en proyectos en desarrollo—, las de producción quedan igualmente comprometidas.
- No revocar las claves cuando alguien del equipo deja el proyecto. Una persona que ya no trabaja en la integración no debería conservar acceso a las credenciales activas.
- Exponer el Access Token en el front-end o en respuestas de la API que el navegador puede leer. Cualquier usuario con herramientas de desarrollo del navegador podría interceptarlo.
GitHub cuenta con herramientas de escaneo de secretos que alertan cuando detectan patrones de claves conocidas en repositorios. Activar esa función es una red de seguridad útil, pero no reemplaza las buenas prácticas desde el inicio.
Preguntas frecuentes sobre la protección de claves de API
¿Qué pasa si mi Access Token de Mercado Pago queda expuesto en un repositorio público?
Cualquier persona que encuentre ese token podría usarlo para realizar operaciones en tu cuenta sin tu autorización. Lo primero es revocarlo de inmediato desde el panel de Tus integraciones, generar uno nuevo y actualizar la integración. Después, conviene revisar el historial de operaciones para detectar movimientos sospechosos que no hayas iniciado tú.
¿Con qué frecuencia conviene renovar las claves de API?
No existe una regla universal, pero renovarlas cada 60 a 90 días es una práctica ampliamente recomendada en entornos de producción. También vale la pena renovarlas cada vez que alguien del equipo deja el proyecto o cambia de rol. Recuerda que en Mercado Pago las credenciales anteriores permanecen activas durante 12 horas tras la renovación, lo que da margen para hacer la transición sin cortes.
¿Puedo usar la misma Public Key y Access Token en pruebas y en producción?
No es recomendable. Mercado Pago ofrece credenciales de prueba separadas de las de producción, pensadas para que el desarrollo ocurra en un entorno aislado. Mezclarlas aumenta el riesgo de que las claves de producción terminen en un entorno menos controlado, como un repositorio de desarrollo o un log de pruebas.
¿Cómo comparto mis credenciales de forma segura con otra persona del equipo?
Mercado Pago permite compartir credenciales desde el panel de Tus integraciones: se ingresan los correos de las cuentas destinatarias y se comparten tanto las de prueba como las de producción según se necesite. Una vez que esa persona ya no requiera acceso, lo recomendable es eliminar los permisos de compartir para mantener el control sobre quién puede usar las claves.
Quienes gestionan integraciones de pago pueden revisar y actualizar sus credenciales en cualquier momento desde el panel de Mercado Pago Developers, en la sección Tus integraciones. Ahí también está disponible la documentación de buenas prácticas de seguridad, que detalla los lineamientos para cada tipo de credencial y los flujos de autenticación disponibles.
¡Aplican restricciones! Consulta más información sobre productos y promociones en: https://mpago.li/2MdeJDh