Los fraudes financieros evolucionan con cada avance tecnológico, pero las tácticas de manipulación detrás de ellos siguen patrones que puedes aprender a reconocer. Esta guía reúne señales de alerta concretas, métodos de verificación y acciones de protección para que tomes decisiones informadas con tu dinero.
A lo largo de este artículo encontrarás las tácticas de fraude con mayor incidencia en México, una checklist de verificación para los primeros 60 segundos ante un mensaje o llamada sospechosa, herramientas de protección digital y el paso a paso para reportar un intento de fraude ante organismos como CONDUSEF y la Policía Cibernética.
Tácticas de fraude financiero más comunes en México
Conocer las tácticas que usan quienes cometen fraudes financieros es el primer paso para no caer. Estas son las modalidades con mayor incidencia en el país según datos de CONDUSEF.
Phishing, smishing y vishing: el fraude que llega a tu bandeja o teléfono
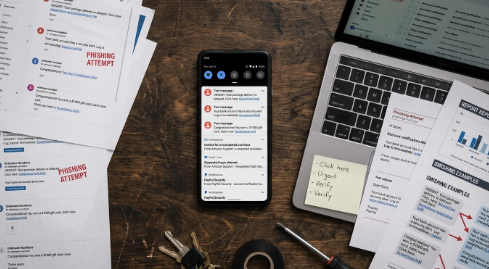
El phishing consiste en correos electrónicos que imitan la identidad visual de bancos, apps financieras o instituciones gubernamentales. El mensaje suele incluir un enlace que dirige a un sitio clonado donde se solicita ingresar usuario, contraseña o datos de tarjeta. La diferencia con el sitio real puede ser tan pequeña como una letra cambiada en la URL.
El smishing llega por SMS y sigue la misma lógica: un mensaje que simula una alerta bancaria urgente con un enlace para «verificar» la cuenta. El vishing, por su parte, opera por llamada telefónica, donde una persona se hace pasar por ejecutiva de un banco o funcionaria de una institución pública para solicitar datos sensibles como el NIP o el CVV de la tarjeta.
Estas tres modalidades comparten un elemento en común: generan una sensación de emergencia para que la persona actúe sin pensar. Ninguna institución financiera legítima solicita contraseñas, PIN ni códigos de seguridad por estos canales.
Suplantación de identidad y robo de cuentas (ATO)
El Account Takeover (ATO) ocurre cuando alguien accede de forma no autorizada a una cuenta financiera usando credenciales obtenidas en filtraciones de datos o mediante engaños previos. Una vez dentro, el atacante puede cambiar el correo de recuperación, realizar transferencias o contratar productos a nombre de la víctima.
Este tipo de fraude suele comenzar con una táctica menor, como un formulario falso o una contraseña reutilizada en distintos servicios. Por eso, el robo de identidad no siempre implica un ataque directo: en muchos casos aprovecha descuidos acumulados a lo largo del tiempo.
Según reportes de CONDUSEF, los fraudes digitales han crecido de forma sostenida con el aumento de las transacciones en línea, lo que convierte a cualquier usuario de servicios financieros digitales en un objetivo potencial.
Señales de alerta para identificar un fraude financiero en tiempo real
Esta es la sección más útil cuando recibes algo que te genera duda. Antes de hacer clic, responder o transferir, dedica 60 segundos a revisar estas señales:
- Urgencia extrema o amenaza de bloqueo: frases como «actúa ahora o perderás tu cuenta» buscan eliminar tu capacidad de análisis.
- Solicitud de contraseñas, PIN o CVV: ninguna entidad legítima pide estos datos por mensaje, correo o llamada.
- Errores en el dominio o remitente: una letra cambiada, un guion adicional o un dominio genérico son señales de alerta claras (por ejemplo, «bancomer-seguridad.com» en lugar del dominio oficial).
- Promesas de rendimientos altos sin riesgo: si una oferta garantiza ganancias elevadas sin condiciones, es probable que se trate de un esquema fraudulento.
- Solicitud de depósito previo: pedir dinero para «liberar» un premio, beneficio o crédito es una táctica clásica de fraude.
- Enlaces acortados sin contexto: los URLs recortados ocultan el destino real del enlace y se usan con frecuencia en campañas de phishing.
- Datos de contacto inexistentes o genéricos: una entidad financiera real tiene dirección, teléfono verificable y presencia oficial.
Si detectas al menos una de estas señales, lo más prudente es no interactuar con el mensaje y verificar el asunto por los canales oficiales de la institución, buscando tú mismo el número o sitio web, sin usar los datos que llegaron en el mensaje sospechoso.
Cómo verificar si una oferta o institución financiera es legítima
Cuando algo genera duda, existen herramientas públicas y gratuitas para comprobar si una entidad o propuesta financiera opera de forma legal en México.
Consulta en el SIPRES de CONDUSEF y el padrón de la CNBV
El SIPRES (Sistema de Registro de Prestadores de Servicios Financieros) de CONDUSEF es un registro público donde puedes verificar si una entidad financiera está autorizada para operar en el país. Basta con ingresar al portal oficial de CONDUSEF y buscar el nombre de la empresa o institución antes de contratar cualquier producto o servicio.
La CNBV (Comisión Nacional Bancaria y de Valores) también publica un padrón de entidades autorizadas. Si una empresa que te ofrece inversiones, créditos o servicios financieros no aparece en ninguno de estos registros, eso es una señal de alerta que no debe ignorarse.
Consultar estas fuentes toma menos de cinco minutos y puede evitar pérdidas significativas. Ambas herramientas son gratuitas y accesibles desde cualquier dispositivo con conexión a internet.
Verificación de seguridad en sitios web y apps
Antes de ingresar datos en un sitio web, revisa que la dirección comience con https y que el navegador muestre el ícono de candado. Esto indica que la conexión está cifrada, aunque no garantiza por sí solo que el sitio sea legítimo, ya que algunos sitios fraudulentos también usan certificados SSL.
Además del candado, revisa la ortografía del dominio letra por letra para detectar typosquatting, una técnica donde se crean sitios con nombres casi idénticos al original para confundir a las personas. Verifica también que el sitio tenga datos de contacto reales, políticas de privacidad y aviso legal visible.
Las apps financieras legítimas en México están disponibles en las tiendas oficiales: App Store y Google Play. Descargar una app desde un enlace externo o un sitio desconocido representa un riesgo considerable para la seguridad de tus cuentas.
Herramientas de protección para prevenir fraudes financieros
Adoptar ciertos hábitos y herramientas de seguridad puede reducir de forma considerable el riesgo de ser víctima de un fraude financiero. Estas son las más recomendadas:
- Autenticación de dos factores (2FA): actívala en todas las cuentas financieras y de correo electrónico. Agrega una capa de verificación adicional que dificulta el acceso no autorizado.
- Alertas de transacciones en tiempo real: las notificaciones por cada movimiento permiten detectar cargos no reconocidos antes de que escalen.
- Tarjetas virtuales con límites de gasto: útiles para compras en línea, ya que limitan la exposición de los datos de la tarjeta principal.
- Gestores de contraseñas: facilitan el uso de contraseñas únicas y robustas para cada servicio, sin necesidad de memorizarlas todas.
- Revisión de forma periódica de estados de cuenta: detectar movimientos inusuales a tiempo puede ser determinante para frenar un fraude en curso.
Como ejemplo, apps como la de Mercado Pago permiten activar notificaciones por cada movimiento de la cuenta y generar tarjetas virtuales para compras en línea, lo que suma una capa de control sobre el dinero del día a día. Otras apps financieras y bancos en México ofrecen funciones similares, por lo que vale la pena revisar las opciones disponibles en tu entidad actual.
La combinación de estas herramientas no elimina el riesgo por completo, pero reduce las posibilidades de que un intento de fraude tenga éxito.
Qué hacer si detectas un intento de fraude financiero en México
Actuar con agilidad cuando se detecta un intento de fraude puede marcar la diferencia. Estos son los pasos a seguir:
- No interactuar con el mensaje, llamada o enlace sospechoso. No respondas, no hagas clic y no descargues archivos adjuntos.
- Reporta ante CONDUSEF. Puedes hacerlo por su línea telefónica (800 999 8080) o a través de su portal oficial. CONDUSEF también orienta sobre los derechos del usuario financiero.
- Presenta una denuncia ante la Policía Cibernética de la Guardia Nacional. Este organismo investiga delitos cibernéticos y cuenta con canales de contacto en línea y por teléfono.
- Cambia las contraseñas de las cuentas que pudieran estar comprometidas. Hazlo desde un dispositivo seguro y una red confiable, sin usar la misma contraseña en distintos servicios.
- Alerta a tu banco o app financiera. Notifica el incidente para que puedan bloquear movimientos sospechosos, emitir una nueva tarjeta o activar medidas de protección adicionales.
Actuar con prontitud en estos casos puede limitar el daño. Cuanto antes se notifique a las instituciones involucradas, mayores son las posibilidades de revertir operaciones no autorizadas o proteger el patrimonio restante.
Preguntas frecuentes sobre fraudes financieros
¿Cuáles son los fraudes financieros más frecuentes en México?
El phishing, el smishing, el vishing, la clonación de tarjetas y los esquemas piramidales son los más reportados ante CONDUSEF. Los fraudes digitales han crecido con el aumento de transacciones en línea, lo que amplía el número de personas expuestas a este tipo de delitos.
¿Cómo saber si un mensaje de mi banco es real o es fraude?
Las instituciones financieras legítimas nunca solicitan contraseñas, PIN o CVV por mensaje, correo electrónico o llamada telefónica. Ante cualquier duda, lo más seguro es comunicarse con el banco por sus canales oficiales, buscando el número de contacto en el sitio web oficial, sin usar los datos del mensaje recibido.
¿Dónde puedo reportar un fraude financiero en México?
Ante CONDUSEF, a través de su línea telefónica o portal web, y ante la Policía Cibernética de la Guardia Nacional. También es recomendable notificar a la institución financiera involucrada para que pueda tomar medidas de protección sobre la cuenta afectada.
¿Qué es el typosquatting y cómo se relaciona con fraudes?
Es una técnica donde se crean sitios web con direcciones casi idénticas a las originales, con errores mínimos de ortografía, para engañar a las personas y robar sus datos de acceso o financieros. Revisar la URL letra por letra antes de ingresar cualquier dato puede evitar caer en este tipo de trampa.
Proteger el dinero en el día a día también implica elegir herramientas que ofrezcan visibilidad sobre cada movimiento. Las funciones de seguridad de apps como la de Mercado Pago, que incluyen notificaciones de transacciones y tarjetas virtuales para compras en línea, pueden ser un punto de partida para quienes buscan mayor control sobre sus finanzas personales. Explorar las opciones de seguridad disponibles en tu app financiera es un paso concreto hacia una gestión más protegida del dinero.
¡Aplican restricciones! Consulta más información sobre productos y promociones en: https://mpago.li/2MdeJDh